


Сайт перестает открываться среди рабочего дня, в поиске у страниц появляются чужие заголовки с рекламой, а хостинг присылает уведомление о вредоносном коде. Так чаще всего выглядит результат защиты по остаточному принципу. Восстановление после взлома обходится дороже и дольше регулярной профилактики.
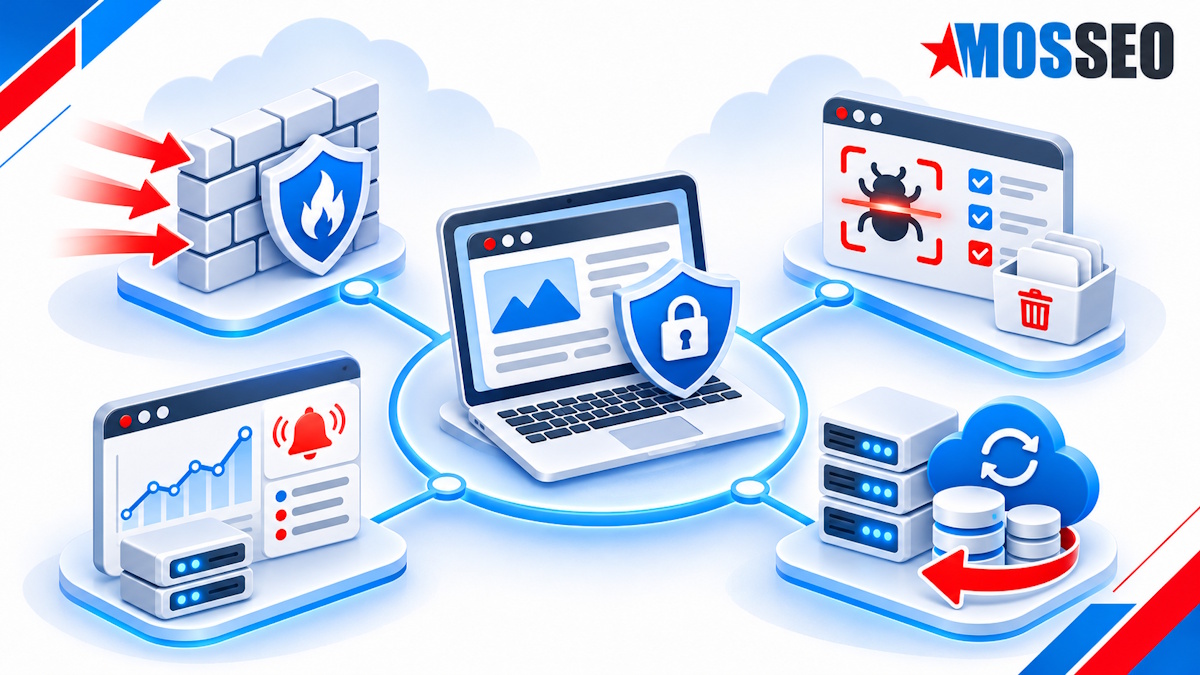
Надежная защита сайта строится из нескольких уровней: фаервола или WAF, контроля обновлений и доступов, антивирусного сканирования, круглосуточного мониторинга и резервных копий с проверкой восстановления. Один инструмент не закрывает все риски. Порядок реагирования, ответственных и допустимое время простоя определяют заранее.
В статье разберем, от каких угроз защищают сайт, из каких компонентов состоит многоуровневая оборона, чем фаервол отличается от WAF, как настроить мониторинг и бэкапы и что делать, если сайт уже заражен.
От каких угроз нужно защищать сайт
Угрозы удобно разделить по цели злоумышленника: получить контроль над сайтом, украсть данные или сделать ресурс недоступным. Под каждую группу подходят свои средства, поэтому сначала стоит понять, с чем именно вы имеете дело.
Взлом, вредоносный код и подмена страниц
При взломе сайта злоумышленник получает доступ к файлам или базе данных и меняет их под свои задачи. Частые сценарии: внедрение скрытых ссылок и редиректов, размещение фишинговых страниц, рассылка спама с вашего домена. Вредоносный код маскируется под системные файлы CMS и в базе данных, поэтому визуально сайт может работать как обычно. Заражение обнаруживают по жалобам пользователей, предупреждениям браузера или пометкам в поиске.
DDoS-атаки, боты и перебор паролей
DDoS-атака создает лавину запросов к серверу, и сайт перестает отвечать легитимным посетителям. Даже без прямого взлома простой в несколько часов бьет по продажам и репутации. Боты сканируют сайт в поисках форм, уязвимых версий CMS и открытых точек входа. Перебор паролей к админке идет по словарям круглосуточно, и слабый пароль подбирается за минуты.
Уязвимости CMS, плагинов, серверов и учетных записей
Большинство успешных атак идет через известные уязвимости в устаревших версиях CMS, тем и плагинов. Обновление выходит вместе с описанием дыры, и незакрытые сайты становятся легкой мишенью.
Отдельный риск – учетные записи с избыточными правами, общими логинами и паролями по умолчанию. Чем меньше людей имеет полный доступ, тем ниже вероятность утечки.
Многоуровневая защита сайта: из каких компонентов она состоит
Один инструмент закрывает только часть рисков, поэтому комплексная защита сайта строится слоями. Каждый следующий уровень страхует предыдущий и берет на себя те угрозы, что прошли дальше.
Четыре обязательных уровня удобно разложить по трем задачам – профилактика, обнаружение и восстановление:
- фаервол и WAF – профилактика: отсекают вредные запросы до того, как они дойдут до сайта;
- антивирус и сканер целостности – обнаружение: находят уже проникший код и изменения файлов;
- мониторинг – обнаружение: замечает сбои, недоступность и подмену раньше пользователей;
- резервные копии – восстановление: возвращают рабочую версию после инцидента.
Ниже – короткая карта угроз и средств, которые их закрывают.
| Угроза | Как проявляется | Средство защиты |
| Взлом и подмена страниц | Чужой контент, редиректы, спам | WAF, контроль доступов, обновления |
| Вредоносный код | Вирусы в файлах и базе данных | Антивирус, сканер целостности |
| DDoS и боты | Недоступность, рост нагрузки | Защита на стороне CDN, сетевой фаервол |
| Перебор паролей | Подбор доступа к админке | Лимиты входа, двухфакторность |
| Уязвимости CMS и плагинов | Эксплойты известных дыр | Своевременные обновления, аудит |
| Потеря данных | Сбой, ошибка, шифровальщик | Резервные копии по правилу 3-2-1 |
Фаервол и WAF: что блокируют и чем отличаются
Фаервол и WAF работают на входе и решают разные задачи. Первый фильтрует трафик на сетевом уровне, второй разбирает содержимое веб-запросов и ищет в них атаки на приложение.
Сетевой фаервол, веб-фаервол и защита на стороне CDN
Сетевой фаервол закрывает лишние порты и ограничивает соединения по адресам и протоколам. Он не понимает логику сайта, поэтому атаку через форму или адрес страницы не распознает.
Веб-фаервол, он же WAF для сайта, анализирует HTTP-запросы и блокирует характерные шаблоны: SQL-инъекции, попытки загрузить скрипт, обращения к служебным файлам. На стороне CDN добавляется фильтрация ботов и поглощение DDoS за счет распределенной сети.
Какие правила требуют ручной настройки
Базовые наборы правил ловят типовые атаки из коробки. Под конкретный сайт часть правил настраивают руками, чтобы не блокировать реальных пользователей. Обычно вручную задают белые списки для админки и API, исключения для загрузки файлов, лимиты запросов на формы и вход. После настройки правила проверяют по логам, чтобы отследить ложные срабатывания.
Антивирус и сканер вредоносного кода
Фаервол не гарантирует, что вредоносный код не попадет на сайт: заражение приходит через уязвимый плагин, чужой доступ или зараженный компьютер администратора. За обнаружение отвечает антивирус для сайта и сканер целостности.
Проверка файлов, базы данных и изменений
Сканер сверяет файлы с известными сигнатурами вредоносного кода и с эталонным состоянием сайта. Любая правка в системных файлах без вашего участия – повод для проверки.
База данных проверяется отдельно: там прячут спам-ссылки, инъекции скриптов и лишних пользователей с правами администратора. Полезно контролировать и внешние скрипты, которые подгружаются на страницах.
Почему одного периодического сканирования недостаточно
Проверка раз в неделю оставляет заражению много времени. За этот срок сайт успевает попасть под санкции поиска и заразить посетителей. Поэтому периодическое сканирование дополняют контролем в реальном времени: уведомлением об изменении файлов и блокировкой подозрительной загрузки. Частота полного скана зависит от проекта: для активного интернет-магазина разумны ежедневные проверки, для редко обновляемого сайта – раз в несколько дней.
Мониторинг доступности, ошибок и изменений сайта
Мониторинг сайта отвечает на простой вопрос: работает ли ресурс прямо сейчас и что на нем изменилось. Без него о проблеме узнают от клиентов, а это уже потерянные заявки.
Uptime, HTTP-коды, SSL, домен, производительность и целостность файлов
Базовый набор проверок закрывает большинство инцидентов:
- uptime и коды ответа – доступность страниц и ошибки 5xx;
- SSL-сертификат и срок домена – чтобы сайт не отключился из-за просрочки;
- время загрузки – рост говорит о проблемах сервера или атаке;
- целостность файлов – фиксирует несанкционированные изменения.
Проверки полезно вести с нескольких точек, чтобы отличить реальный сбой от локальной сетевой проблемы.
Как настроить уведомления и порядок реагирования
Уведомления настраивают так, чтобы сигнал доходил быстро и по нужному каналу: почта, мессенджер, звонок для критичных событий. Для каждого типа события задают ответственного и срок реакции.
Порядок реагирования лучше описать заранее в коротком регламенте: кто получает сигнал, что проверяет первым, когда подключают хостинг или подрядчика. Это сокращает простой с часов до минут.
Резервные копии: правило 3-2-1 и проверка восстановления
Резервные копии сайта – последний рубеж, который возвращает работоспособность после взлома, сбоя или ошибки. Правило 3-2-1 задает надежный минимум: три копии данных, на двух разных носителях, одна из которых хранится вне основного сервера.
Что копировать и как часто
В копию входят файлы сайта, база данных и конфигурации сервера. Без базы данных восстановление даст пустой каркас без товаров и заказов. Частоту привязывают к тому, как часто меняется контент. Для магазина с ежедневными заказами уместны копии каждые несколько часов, для сайта-визитки достаточно ежедневной или еженедельной. Значения приведены как пример и зависят от проекта.
Где хранить резервные копии
Копия на том же сервере бесполезна при его блокировке или шифровальщике. Поэтому хотя бы одну версию держат в отдельном хранилище: облако, другой дата-центр, офлайн-носитель. Доступ к бэкапам ограничивают отдельными учетными данными. Если злоумышленник получит те же права, что и на сайте, он удалит и копии.
Почему резервная копия без тестового восстановления ненадежна
Копия, которую ни разу не разворачивали, дает ложное чувство безопасности. Битый архив, неполный дамп базы или несовместимая версия обнаруживаются только при восстановлении.
Поэтому восстановление проверяют регулярно на тестовой площадке и замеряют, сколько оно занимает. Это время и есть реальный срок возврата сайта в строй.
Как защита сайта влияет на SEO, трафик и доверие пользователей
Взлом бьет не только по данным. Поисковые системы помечают зараженные страницы, браузеры показывают предупреждение, и трафик падает еще до того, как вы устраните проблему.
Восстановление позиций после санкций занимает недели. Долгий простой и медленная загрузка тоже ухудшают поведенческие метрики и ранжирование. Стабильный, чистый и доступный сайт – базовое условие для SEO и доверия аудитории.
План действий при взломе или заражении сайта
При подтвержденном заражении важна последовательность, а не паника. Разумный порядок действий выглядит так:
- ограничить доступ: закрыть сайт заглушкой, чтобы не пострадали посетители;
- сменить все пароли – хостинг, админка, база данных, FTP;
- снять свежую копию зараженного состояния для анализа;
- найти и удалить вредоносный код, проверить файлы и базу;
- развернуть чистую резервную копию, если очистка невозможна;
- закрыть уязвимость: обновить CMS и плагины, убрать лишние доступы;
- отправить сайт на перепроверку в поисковые системы.
После инцидента полезно разобрать причину и зафиксировать, что изменить в защите, чтобы сценарий не повторился.
Чек-лист настройки защиты сайта
Короткий список для проверки текущего состояния:
- CMS, темы и плагины обновляются, лишние – удалены;
- включена двухфакторная аутентификация и лимиты на вход;
- работает фаервол или WAF с настроенными правилами;
- сканер вредоносного кода проверяет файлы и базу;
- мониторинг следит за доступностью, SSL и доменом;
- резервные копии создаются по правилу 3-2-1 и проверяются;
- описан порядок реагирования и назначены ответственные.
Как выбрать между самостоятельной настройкой и технической поддержкой
Самостоятельная настройка подходит, когда в команде есть специалист, готовый следить за обновлениями, логами и бэкапами. Экономия на подписках оборачивается временем и ответственностью за инциденты.
Техническая поддержка снимает эти задачи и дает предсказуемый результат: регулярные проверки, реакция на сбои, восстановление после атак. Для коммерческого сайта, где простой означает потерю денег, внешняя поддержка обычно окупается.
Что должно входить в аудит безопасности и мониторинг сайта
Аудит безопасности сайта фиксирует текущее состояние и слабые места. В минимальный объем входит проверка версий и уязвимостей, анализ прав доступа, поиск вредоносного кода, оценка настроек фаервола и бэкапов. Мониторинг продолжает работу аудита в постоянном режиме: доступность, целостность файлов, сертификаты, аномалии трафика. Результаты сводят в короткий отчет с приоритетами, чтобы сначала закрывать критичные риски.
Выводы
Защита сайта – это система из нескольких уровней, а не один сервис. Фаервол и WAF отсекают атаки на входе, антивирус и мониторинг находят проблемы внутри, а резервные копии возвращают сайт после инцидента.
Начните с базовой гигиены: обновления, надежные пароли, двухфакторность и рабочие бэкапы с проверкой восстановления. Затем добавьте мониторинг и регламент реагирования, чтобы узнавать о сбоях первыми.
Если простой сайта означает потерю заявок, разумно закрепить защиту сайта за технической поддержкой с регулярным аудитом. Так вы снижаете риск взлома и сокращаете время восстановления до минут.